
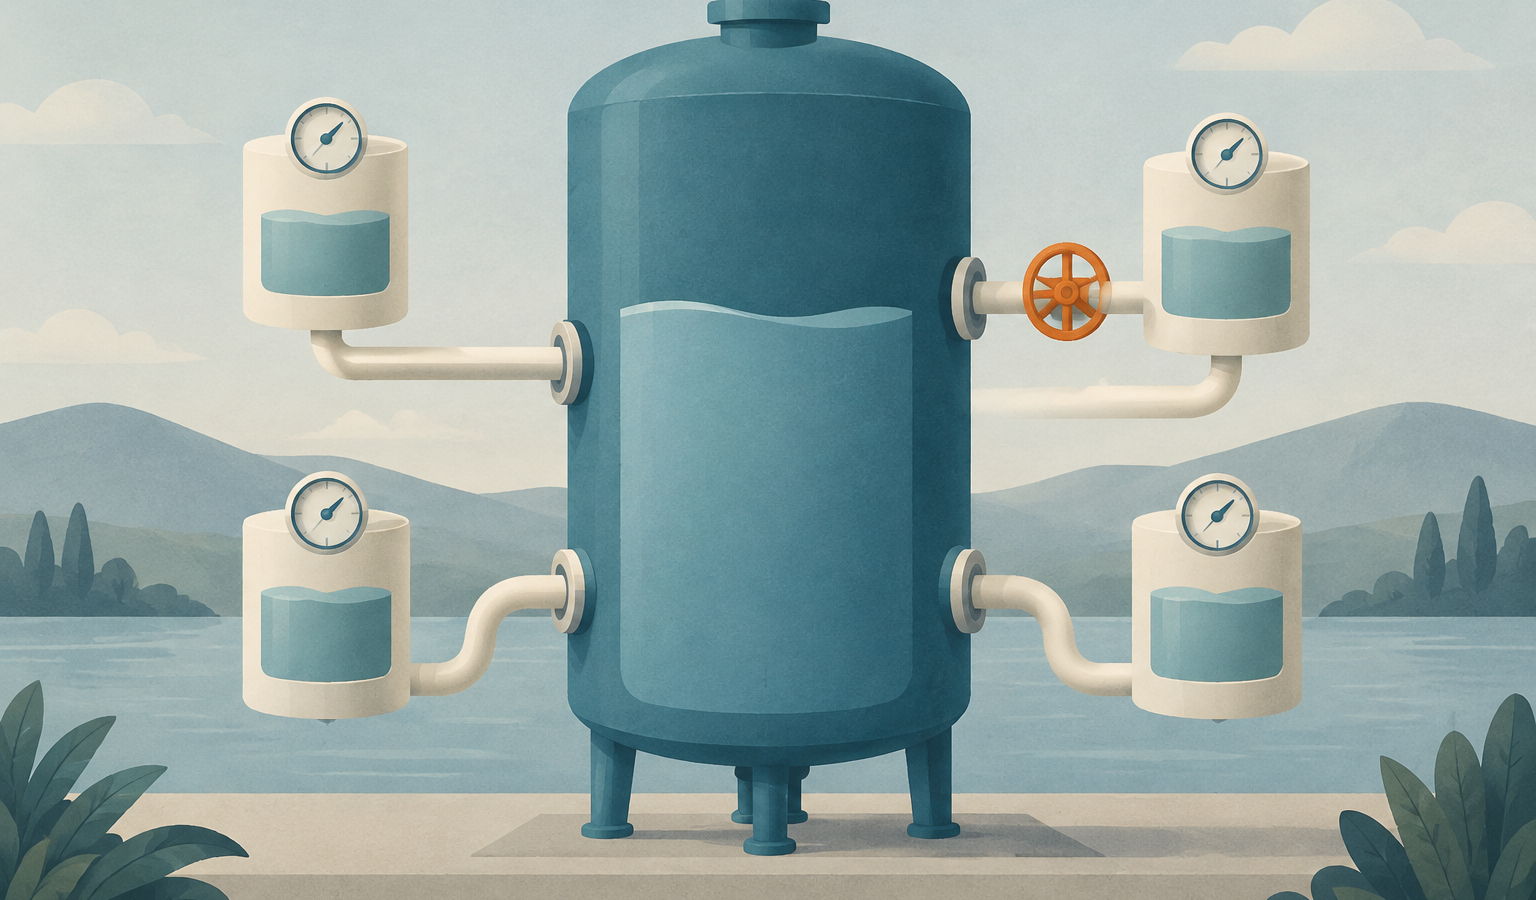
Vous connaissez la scène : en colocation, il suffit d’une personne qui s’offre une douche de quarante minutes pour que tout l’appartement se lave à l’eau froide. Sur une instance n8n partagée entre plusieurs équipes, c’était un peu pareil avec l’API publique : un seul workflow trop gourmand pouvait mettre tout le monde à la diète. Avec la version 2.47.0, n8n installe enfin un compteur par robinet, et j’avoue que c’est le genre de nouveauté discrète qui change franchement la vie des admins.
Mille éléments, mille requêtes, zéro politesse
En lisant le billet de n8n, on comprend vite d’où vient le problème. Un nœud s’exécute une fois par élément : une liste de 1 000 éléments envoie donc environ 1 000 requêtes d’un coup. Quand un workflow appelle l’API de sa propre instance via le nœud n8n ou le nœud HTTP Request, il peut monopoliser les ressources et bloquer les autres équipes. Selon l’éditeur, certains clients avaient même bricolé leurs propres limiteurs de débit autour de n8n pour s’en protéger. Ce détail-là m’a fait sourire : quand vos utilisateurs construisent eux-mêmes la clôture, c’est qu’il était temps de livrer le portail.
Un compteur par clé, et des règles bien rangées
Le principe : chaque clé API dispose de son propre compteur, à l’intérieur de limites communes fixées par l’admin. Lectures et écritures ont des plafonds séparés, à la fois sur l’ensemble des endpoints et endpoint par endpoint. Malin : on peut se montrer plus strict sur les écritures, forcément plus sensibles, que sur les lectures.
Quand une clé atteint son plafond, le client reçoit une réponse HTTP 429 accompagnée des en-têtes Retry-After et rate-limit, qui lui indiquent quand réessayer et combien de requêtes il lui reste. Côté infrastructure, les configurations multi-main partagent un seul compteur par clé grâce à Redis, donc impossible de contourner la limite en changeant de porte d’entrée. Et si l’admin abaisse un plafond en cours de route, la nouvelle règle s’applique tout de suite : la clé déjà au-dessus prend un 429 à sa prochaine requête.
Ralentir sans faire de doublons
Un 429 implique de réessayer, et réessayer un POST, c’est risquer de créer deux fois la même chose. C’est là qu’interviennent les clés d’idempotence, disponibles depuis la 2.45.0 : si la requête initiale a réussi, n8n conserve la réponse pendant 12 heures et la renvoie lors d’un nouvel essai avec la même clé, au lieu de rejouer l’opération. Le duo limite de débit plus idempotence forme à mon avis le vrai cœur de l’annonce.
Pour les workflows, n8n recommande d’activer le Batching sur le nœud n8n ou HTTP Request : cinq éléments par seconde donnent 300 requêtes par minute, sous toutes les limites par défaut. L’éditeur juge cette option plus efficace que Retry On Fail, qui attend au maximum 5 secondes entre deux tentatives et retombe souvent dans la même fenêtre.
Ce qu’il faut savoir avant de serrer la vis
D’après n8n, la fonction est disponible à partir de la 2.47.0 sur tous les plans, sur n8n Cloud comme en auto-hébergé. Elle est désactivée par défaut : on l’active dans Settings > Policies > Public API Limits, via l’API publique, ou par variables d’environnement en auto-hébergé. Les changements faits dans les paramètres ou via l’API s’appliquent sans redémarrage ; une variable d’environnement, elle, prend le dessus et exige un redémarrage. Seules les requêtes passant par une clé API sur /api/v1 sont comptées, pas celles de l’éditeur. Enfin, toutes les clés d’une instance partagent les mêmes limites : pour offrir plus de marge à une intégration, il faut la faire tourner sur une instance distincte.
Mon avis
Je trouve l’approche saine : plutôt que de punir l’instance entière, n8n responsabilise chaque clé et donne aux clients les signaux pour se calmer tout seuls. Mon pari : le Batching va devenir un réflexe chez les équipes qui appellent leur propre instance. Petit bémol tout de même : ne pas pouvoir accorder plus de marge à une clé précise sans monter une instance séparée me paraît un peu rigide, et il faudra voir à l’usage si les valeurs par défaut conviennent aux grosses équipes.
Bref, la colocation n8n vient de gagner un règlement intérieur. Reste à chacun de prendre des douches raisonnables.
Source : n8n Blog

Laisser un commentaire